 INTERCREATE JAPAN
日本企業への不正アクセスにAIの自動侵入ツール|GMOの調査と小さな会社のサイトの守り方
 INTERCREATE JAPAN 編集部公開 2026.10.21
この記事でわかること
- GMOのセキュリティの調査で分かった、AIで自動的に侵入を試す攻撃の中身
- 国と業種を絞って、まとめて狙ってくる攻撃の形(狙われた業種)
- GMOが挙げた「基本の対策」の3つの落とし穴
- ホームページやネットショップを持つ小さな会社が今すぐ確かめたいこと
- PHPの重大な弱点の修正版の予告など、いま出ている情報
GMOのセキュリティの会社、GMOサイバーセキュリティ byイエラエは2026年10月19日、日本企業が被害を受けた不正アクセスの攻撃元を調べたところ、AIで自動的に侵入を試すシステム「ARTEX」が使われていたと公表しました。
攻撃は日本の会社をほぼ狙い撃ちにしていて、1つの攻撃元だけで約20社が標的になり、そのうち9社は同じ業種のサイトでした。
狙われた業種には、ネットショップ、小売り、印刷、ギフト、教育、物流などが並んでいます。
大企業だけの話ではなく、Webで商売をしている会社ならどこでも当てはまる内容です。
この記事では、GMOの公表をもとに攻撃の中身を整理し、ホームページやネットショップを持つ小さな会社が今すぐ確かめたいことをまとめます。
内容は2026年10月21日時点の情報です。
GMOが確認したAIによる自動の侵入
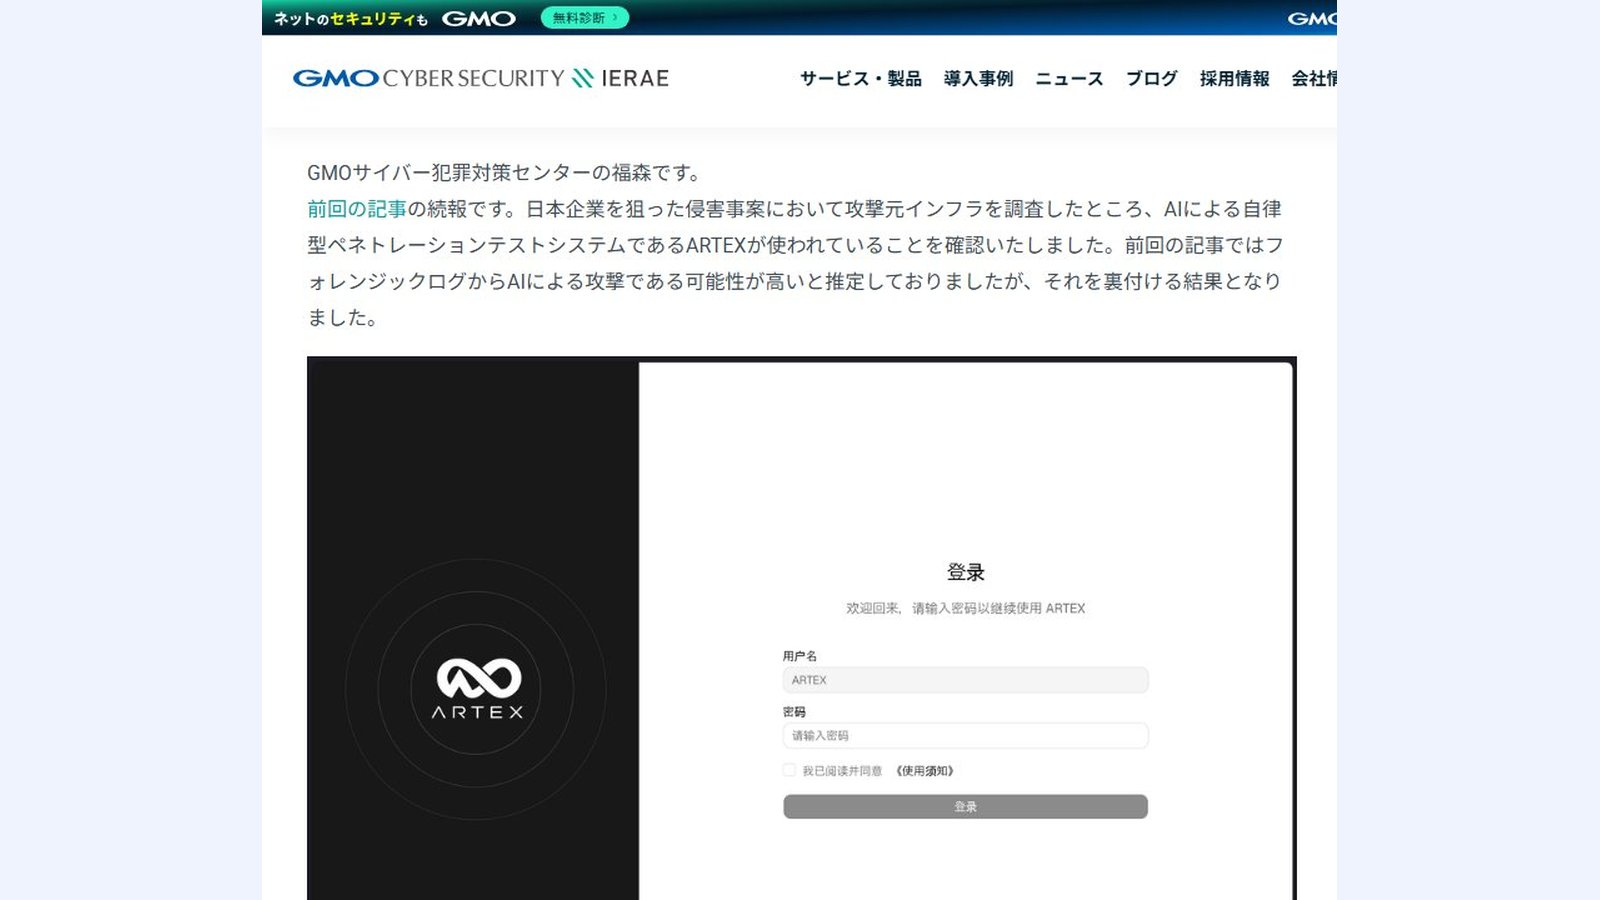
GMOの記事に載っているARTEXの画面。出典:GMOサイバーセキュリティ byイエラエ(2026年10月21日取得)
公表したのは、GMOサイバー犯罪対策センターです。
日本企業が侵入された事件で、攻撃に使われた側の仕組み(攻撃元のサーバーなど)を調べたところ、ARTEX が動いていたことが分かりました。
ARTEX は、本来は守る側が自社の弱点を確かめるために行う「侵入テスト」を、AIが自分で考えて自動で進めるシステムです。
GMOの記事に載っている ARTEX のログイン画面は、中国語で表示されています。
GMOは10月15日の記事で、被害の記録(侵入の跡を調べた記録)から「AIによる攻撃の可能性が高い」と見ていました。
今回の調査は、その見立てを裏づける結果になったとしています。
また、米国のセキュリティ会社 CrowdStrike が、2026年9月下旬から韓国の金融機関を狙った攻撃に ARTEX が使われていたと報じており、同じ手口で日本の会社も狙われているとGMOは見ています。
「AIで攻撃が自動になる」とは
これまでの不正アクセスは、攻撃する人が弱点を探し、手で試す部分が多くありました。
AIが手順を考えて自動で試すようになると、少ない人数で、たくさんの会社に同時に、休まず攻撃を続けられます。
「うちは小さいから狙われない」という考え方が、ますます通用しにくくなっています。
国と業種を絞ってまとめて狙う
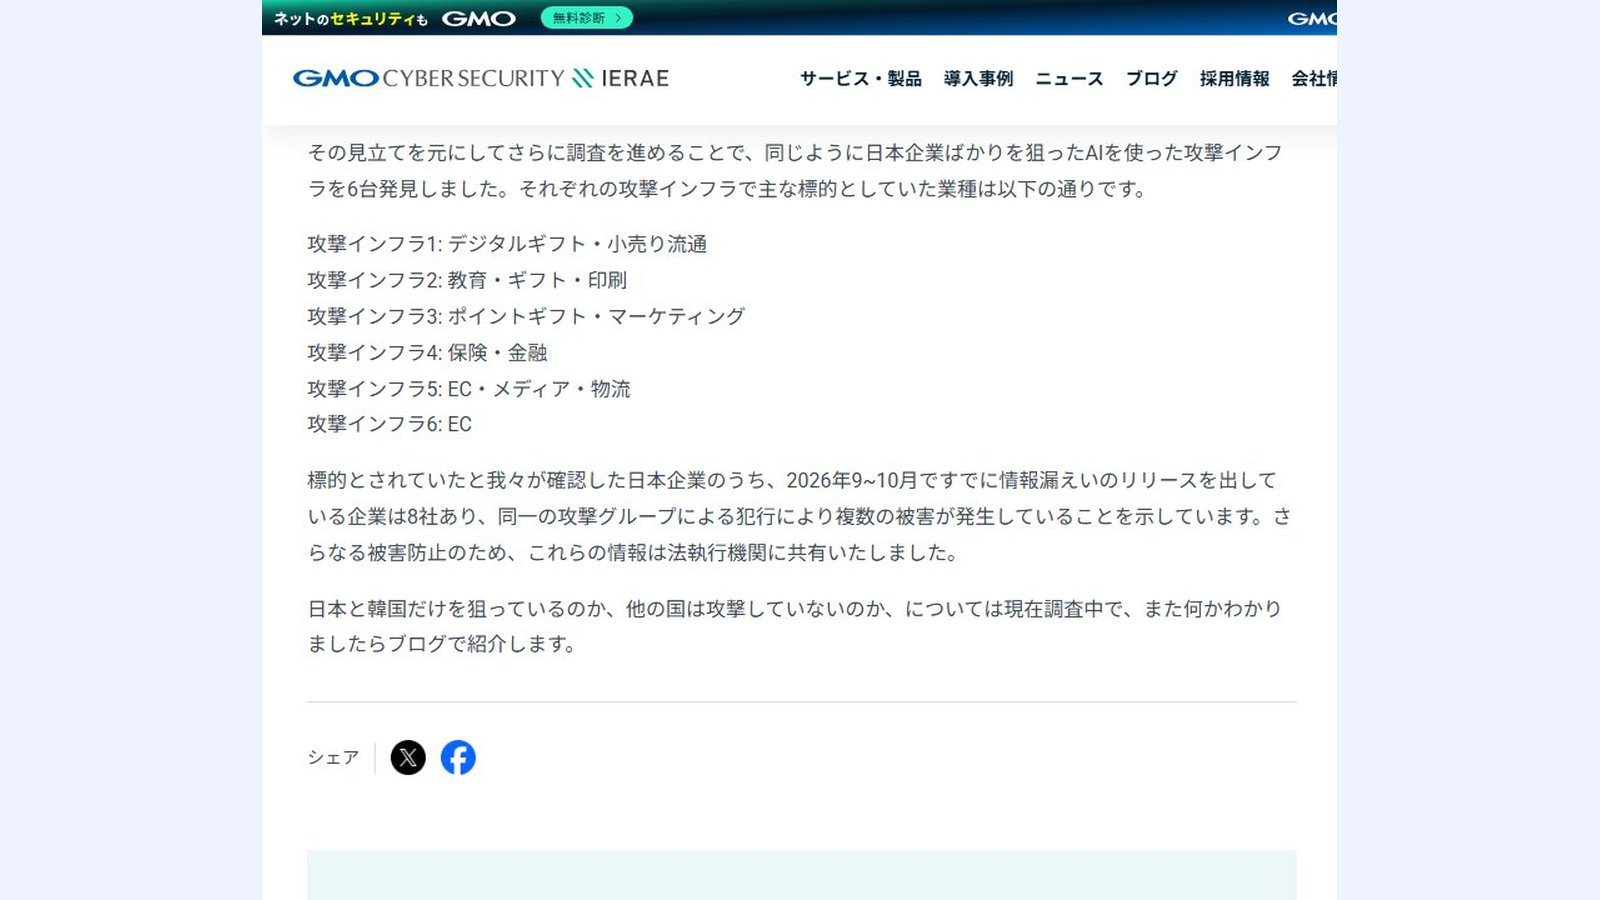
見つかった6台の攻撃元と、主に狙っていた業種。出典:GMOサイバーセキュリティ byイエラエ(2026年10月21日取得)
GMOが外部の機関と一緒に調べたところ、今回の攻撃元は、GMOが見える範囲ではほぼ日本だけを狙っていました。
1つの攻撃元で約20社を標的にし、そのうち9社が同じ業種のサイトです。
国と業種を決めて攻撃のまとまりを作り、まとまりごとに別の攻撃用のサーバーを用意している、とGMOは分析しています。
この見立てをもとにさらに調べ、日本の会社ばかりを狙うAIの攻撃元を、ほかに6台見つけています。
それぞれが主に狙っていた業種は次のとおりです。
| 攻撃元 | 主に狙っていた業種(GMOの公表より) |
|---|---|
| 1 | デジタルギフト・小売り流通 |
| 2 | 教育・ギフト・印刷 |
| 3 | ポイントギフト・マーケティング |
| 4 | 保険・金融 |
| 5 | ネットショップ・メディア・物流 |
| 6 | ネットショップ |
標的になっていた会社のうち8社は、2026年9〜10月の時点ですでに情報漏えいを公表していました。
同じ攻撃のグループによって、複数の会社に被害が出ていることになります。
GMOはこれらの情報を警察などの捜査機関に伝えたとしています。
日本と韓国のほかの国も狙われているかは、まだ調べている途中です。
 ホームページのリニューアルとは|進め方・費用の考え方・SEOで失敗しない注意点ホームページのリニューアルについて、意味と種類、作り直す時期の判断、進め方の流れ、費用と期間の考え方、補助金の確認点、SEOで気をつけること、制作会社への確認、よくある失敗まで、Google公式の情報などにもとづき2026年10月時点で解説します。
「基本の対策」にある3つの落とし穴
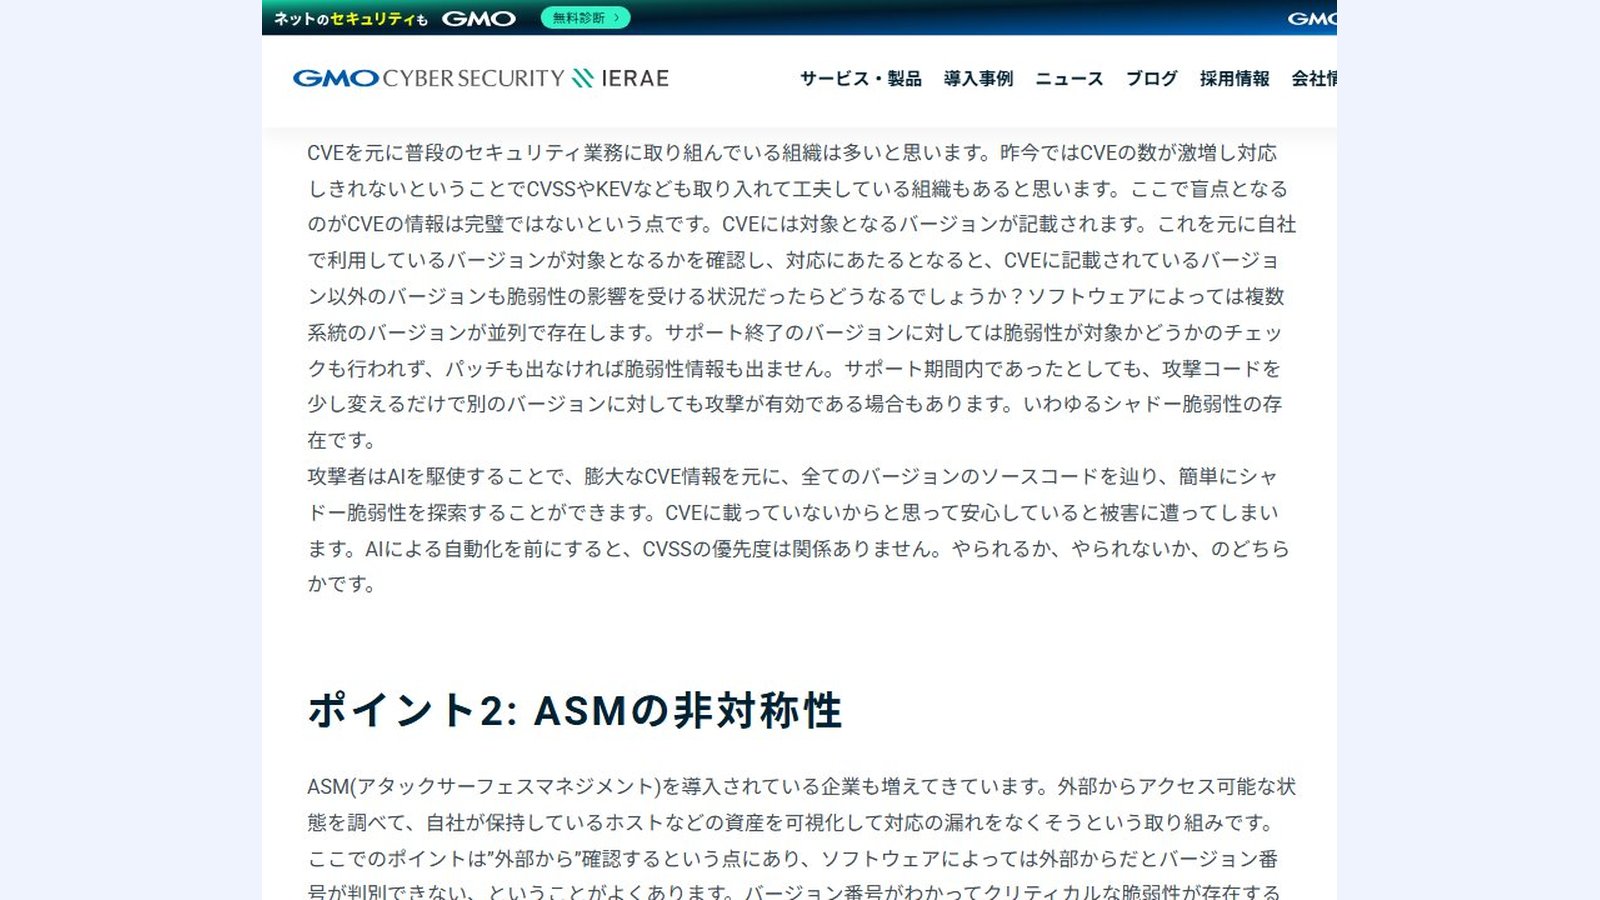
出典:GMOサイバーセキュリティ byイエラエ「相次ぐ不正アクセスに備える3つのポイント」(2026年10月21日取得)
GMOは10月15日の記事で、相談を受けた多くの被害をもとに、「基本の対策はしていたのに、なぜ被害にあったのか」を3つにまとめています。
専門用語が多い内容なので、当社の言葉で言い換えます。
| 落とし穴 | GMOの説明(当社による要約) |
|---|---|
| 弱点の公表に載っていないバージョン | ソフトの弱点の情報には、影響を受けるバージョンが書かれる。ところが、サポートが終わった古いバージョンは調べられず、修正も情報も出ない。攻撃する側はAIで全バージョンを調べ、公表に載っていない弱点を見つけてくる |
| 外からの点検の限界 | 外から自社のサーバーを点検するサービスでは、バージョンが分からないことが多く、止まるおそれのある検査もしない。攻撃する側はそうした遠慮をせず、攻撃を打ち込んでくる |
| 守りの機器のすり抜け | WAF(Webサイトへの攻撃を見分けて止める仕組み)を入れていても、同じ場所からの大量のアクセスを止める決まりの限度の手前で、数百の別の場所に切り替えて攻撃を続けていた |
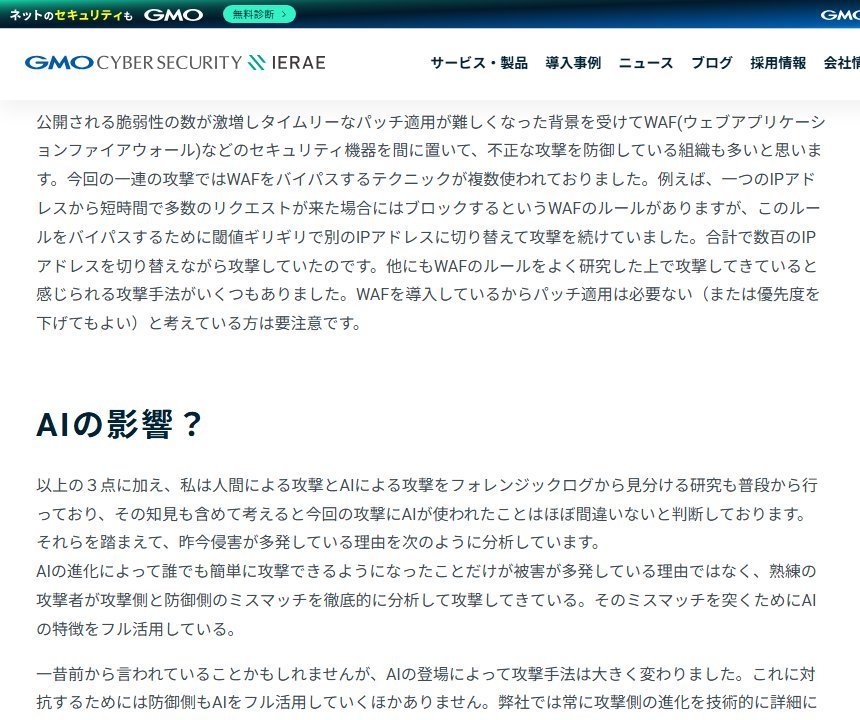
GMOは、WAFを入れているからソフトの更新は後回しでよい、と考えるのは危ないと書いています。
また、AIのおかげで誰でも攻撃できるようになっただけでなく、熟練した攻撃者が守る側の手薄なところを分析し、そこを突くためにAIを使っている、と見ています。
小さな会社のサイトで今すぐ確かめたいこと
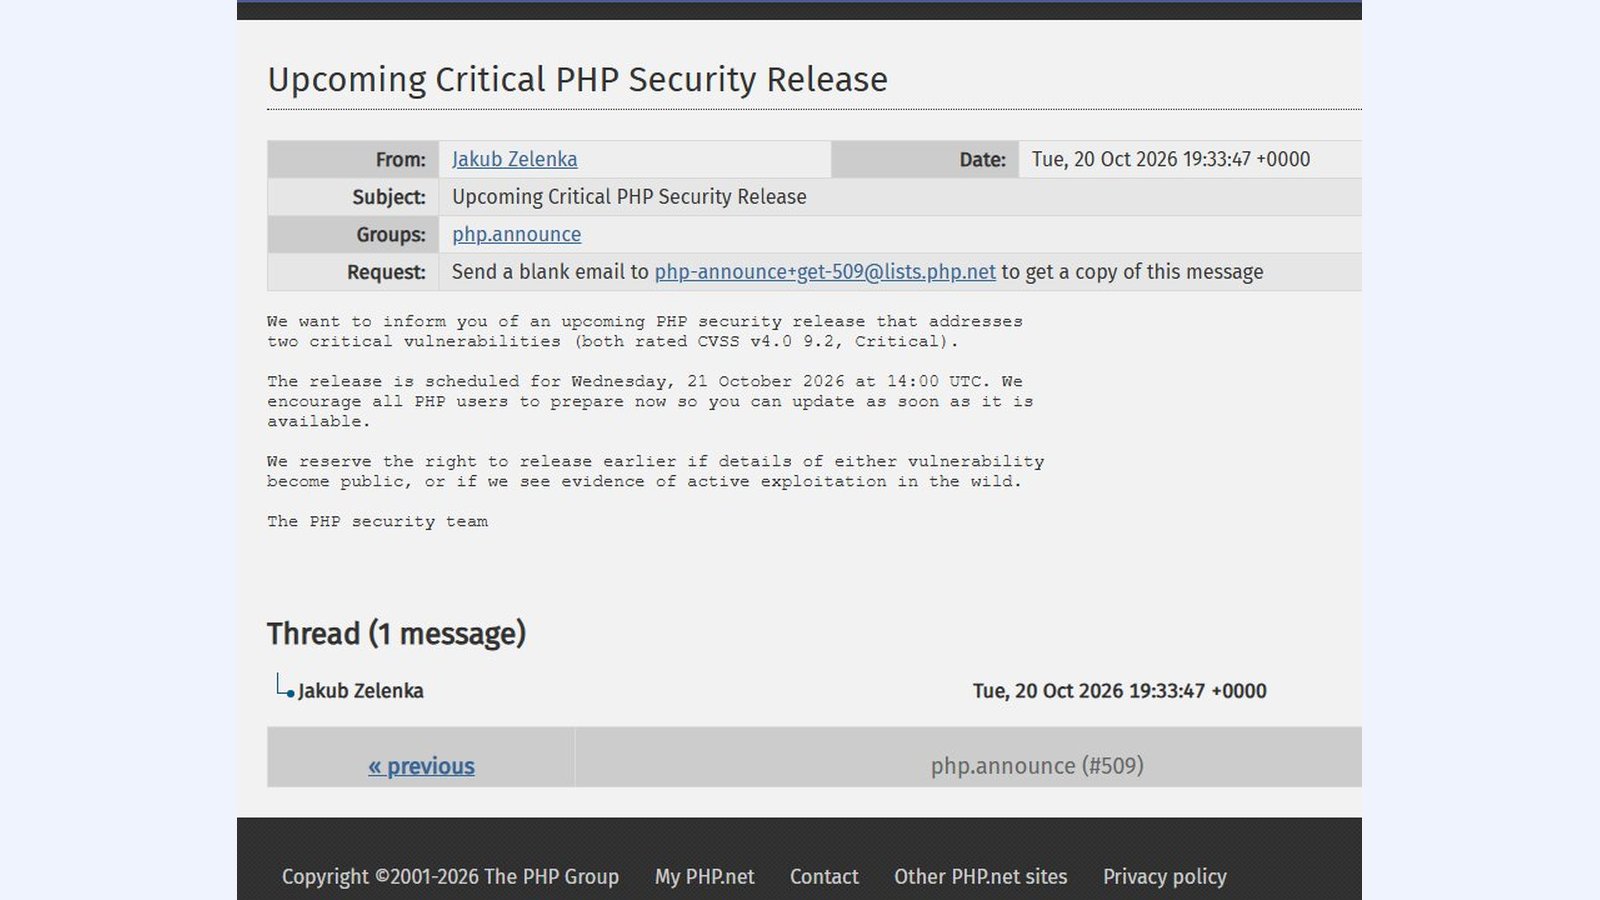
PHPの開発チームによる、重大な弱点の修正版の予告。出典:PHP(2026年10月21日取得)
ここからは当社の見立てです。
GMOの公表には、小さな会社向けの具体的な対策の一覧は書かれていません。
ただ、3つの落とし穴は、ホームページやネットショップを持つ小さな会社にもそのまま当てはまります。
特に効くのは「サポートが終わったものを使い続けない」「更新を後回しにしない」の2つです。
- 何で動いているかを書き出す:WordPressなどの仕組み、入れているプラグイン、サーバーのPHPのバージョン、ネットショップのサービス名。分からなければ、制作会社かサーバー会社に聞く
- サポートが終わっていないかを見る:GMOが挙げたように、サポートが終わったバージョンは弱点が見つかっても修正が出ない。古いPHPや、何年も更新が止まったプラグインは入れ替える
- 更新をすぐ当てる決まりを作る:重大な修正が出たら何日以内に当てるか、だれが当てるかを決める。保守を外に頼んでいるなら、契約にその範囲が入っているかを確かめる
- 使っていないものを消す:昔のキャンペーンのページ、試しに入れたプラグイン、使っていない管理用のアカウントは、攻撃の入口を増やすだけになる
PHPの重大な修正版が日本時間の今夜に出る予定
WordPressなど多くのホームページの仕組みが使っている「PHP」の開発チームは、2026年10月20日、重大な弱点2件(どちらも深刻度は最も高い区分の「Critical」)を直す修正版を出すと予告しました。
公開は2026年10月21日14時(世界標準時)、日本時間では同日23時の予定で、弱点の中身が先に広まったり、実際に悪用されたりした場合は早めることもあるとしています。
自社のサイトがPHPで動いているなら、修正版が出たらすぐ当てられるよう、サーバー会社や制作会社の対応を確かめておきましょう。
WAFやセキュリティのサービスを入れている会社でも、それだけで安心せず、更新を止めないことが大切です。
PHPの更新をサーバー会社が行うのか、自分で設定を切り替えるのかは、サーバーの契約によって違います。
WordPressやプラグインの更新も、制作会社の保守に入っているかどうかで担当が変わります。
どこまでがだれの担当かを、この機会に一度はっきりさせておくと安心です。
 中小企業のホームページ制作|兼任の担当者でも進められる手順と費用・運用の考え方中小企業のホームページ制作を、兼任の担当者が一人でも進められるようにまとめました。必要な理由、よくある失敗と防ぎ方、作る前に決めること、作り方の選択肢、予算の決め方と補助金、依頼先の選び方、公開後の運用まで解説します。
まとめ
この記事のまとめ
- GMOサイバーセキュリティ byイエラエが2026年10月19日、日本企業を狙う不正アクセスで、AIの自動侵入のシステム「ARTEX」が使われていたと公表した
- 1つの攻撃元で約20社(うち9社は同じ業種)が標的。ほかにも日本を狙うAIの攻撃元が6台見つかり、ネットショップ・小売り・ギフト・印刷・教育・物流などが狙われていた
- 標的の会社のうち8社は、2026年9〜10月にすでに情報漏えいを公表していた
- GMOは、サポート切れのバージョン、外からの点検の限界、WAFのすり抜けを「基本の対策」の落とし穴として挙げている
- 小さな会社は、使っている仕組みを書き出し、サポート切れを入れ替え、更新をすぐ当てる決まりを作る
- PHPの重大な弱点を直す修正版が、日本時間2026年10月21日23時に出る予定
AIで攻撃が自動になった今は、会社の大きさに関係なく、更新を止めたサイトから狙われます。
INTERCREATE JAPANでは、ホームページの作り直しだけでなく、公開後の更新や保守の体制づくりの相談も受けています。
参考・出典